#lost · 2013-05-05
475 Nachrichten · Seite 3 von 3 · Original-CSV herunterladen
- Naoe-KannoMakros \o/
- mromanIst zwar sicher verpoehnt so
- Naoe-KannoProtipp: benutze keine Makros, um im Header Funktionspointer zu initialisieren
- XanClicProtipp: Benutz ein ordentliches OS, bei dem sowas nicht nötig ist
- Naoe-Kanno...bevor dir nicht aufgefallen ist, dass du die nur einmal initialisieren darfst
- mromanXanClic: Was?
- Naoe-KannoXanClic, ich mach das ja auch bei Libs, die das nicht nötig haben
- mromanMakros?
- Naoe-Kanno:3
- Naoe-Kannomroman, nein dynamisches Linking
- XanClicmroman, nein, OpenGL auf Windows @Naoe-Kanno
- Naoe-Kannoist ne lange Geschichte
- mromanOh, achso.
- XanClicWobei wir eigentlich gerade festgestellt haben, dass gcc das mit den Pointern schon so lange richtig optimiert, wie man keine Funktionen dazwischen aufruft
- mromanGCC wird das schon richtig optimieren.
- mromanErstmal schauen
- mromanrumspielen mit __attribute__((hot)) etc. kann ich spaeter noch :)
- martin_Man könnte auch grundsätzlich nur root usern zugriff auf Blockdevices gewähren und dann einige Daemons schreiben die dazu veranlasst werden könnte Dateien vom Blockdevice ins RAMFS zu laden
- martin_interessiert dass noch wen?
- martin_^^
- martin_22:23 < martin_> Man könnte auch grundsätzlich nur root usern zugriff auf Blockdevices gewähren und dann einige Daemons schreiben die dazu veranlasst werden könnte Dateien vom Blockdevice ins RAMFS zu laden
- martin_nicht ganz soo exokernelig aber trotzdem
- XanClicDu kannst auf Berechtigungen auch erstmal verzichten
- martin_ich weiß aber Ich überlegs mir nur schonmal damit ich planen kann und am Ende nicht vor sonem nichts nützigen Kernel sitze
- martin_ der löchrig wie ein Schweizer Käse in puncto sicherheit ist
- Jidderhaha der war gut
- XanClicIst er sowieso
- XanClic*duck*
- martin_Eine andere Möglichkeit wäre alles für den Root zu verschlüsseln mit einem Schlüssel den der Kernel speichert um dann gegebenenfalls mit dem Schlüssel(den man über ein Syscall anfordern kann) wieder zu entschlüsseln
- martin_geht aber auch nur fürs RAMFS
- Jidderwelches problem versuchst du nochmal zu lösen?
- martin_Das Root User auf ihre Dateien zugreifen können und nicht roots (bei entsprechenden Berechtigungen)eben nicht
- Jidderokay da fehlt mir der kontext. muss ich dazu hochscrollen?
- martin_(im Exokernel wo die FSLib im Prozess selbst die Berechtigungen überprüfen müsste)
- Jidder2013-05-05 19:57:32 <martin_> wo bei mir die Idee das VFS mitsammt FS in jeden einzigen Prozess zu linken doch ganz clever vorkommt ...
- Jidderbezieht sich das noch darauf?
- martin_jap
- martin_:)
- martin_das mit der Verschlüsselung ist auch total exokernel typisch, weil ich so gechickt die Sicherheit in den Kernel auslagere und die Verwaltung(90%)in den Userspace
- Jiddernaja
- Jidderwarum mappst du irgendwas wenn dir die performance egal ist?
- martin_Ist das so rechenintensiv?):
- Jidderverschlüsselung läuft üblicherweise in der region von 10 bis 100 mb/sekunde
- Jidderschätz ich mal anhand der paar wenigen sachen die ich verschlüsselt habe
- Jidderund du bist anfällig für side channel attacks
- Jidderaußer du verringerst die performance noch weiter
- martin_das muss man ja bei entsprechender Implementierung nur bei open machen,und 50mb/sekunde sollte in meinem miniOS kein Problem sein außerdem sind die meisten Daten eh nicht read geschützt für normale user
- Jidderich glaube wir haben eine ganz andere vorstellung davon was ein exokernel ist
- martin_?
- Jidderich würde einen exokernel eher mit einem supervisor für virtuelle maschinen vergleichen
- Jidderdas heißt es gibt noch eine ebene zwischen exokernel und tatsächlichen anwendungsprogrammen
- Jidderein betriebssystem nämlich
- Jidderdas macht dann soch sachen wie lese/schreibberechtigungen verteilen und konzepte wie dateisysteme einführen
- martin_gut ich meinst du Xen?
- Jidderja das wäre zum beispiel so ein supervisor
- martin_http://www.lowlevel.eu/wiki/Exokernel#Exokernel
- martin_hier steht aber auch was von libOS
- Jidderunser wiki würde ich schon mal als referenz für gar nichts hernehmen
- Jiddermakrokernel haha
- martin_also Ich hab lieber ein leeres Wiki als eins wo nur schrott drinne steht.
- martin_Jidder was ist am makrokernel falsch?
- Jidderwas ist denn etwas zwischen mikrokernel und monolithischer kernel?
- Jidderda ist doch alles dazwischen
- Jidderman muss doch nicht alles benennen
- Jidderich werd mir die im artikel verlinkte thesis mal anschauen
- Jidderdann werd ich darüber urteilen ob der abschnitt zu exokernel was taugt
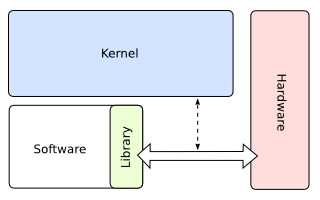
- martin_http://wiki.osdev.org/images/6/62/Exokernel.png im englischen Wiki sind sie jedenfalls auch allgemeiner.
- martin_wobei ich das garnicht recht verstehe: wie kann denn vom Userland her auf die HW zugegriffen werden da tanzt ja alles auf dem kopf
- martin_Ich meine im Userland bräuchte man dann ja auch Paging infos um bestimme physische bereiche nach tabellen zu untersuchen
- martin_Ich werde das so wie in TRIPOS machen ist zwar ein kleinbisschen langsamer aber viel sicherer
- martin_Aller FS/VFS kram in einen Prozess und basta
- martin_*allen
- martin_Das mit Lib/Exokernel/whatthehellOS ist mir nicht sicher genug
- martin_bb
- Jidderich bin gerade mal bei 1.1.1 vom paper angekommen -.-